Cảnh báo mã độc lợi dụng NFC: cách kẻ gian tấn công thẻ ngân hàng và biện pháp bảo vệ
admin
10 Th9, 2026
Cảnh báo mã độc lợi dụng NFC: cách kẻ gian tấn công thẻ ngân hàng và biện pháp bảo vệ
Một hình thức tấn công mới, kết hợp kỹ thuật xã hội và khai thác NFC trên điện thoại, đang khiến nhiều chủ thẻ đối mặt với nguy cơ bị theo dõi và mất tiền mà không cần kẻ gian cầm thẻ vật lý. Bài viết này phân tích từng bước kịch bản lừa đảo, lý do tại sao NFC bị lợi dụng và những việc cụ thể bạn có thể làm để giảm rủi ro.
Thủ thuật mở đầu: cuộc gọi hoặc tin nhắn giả danh
Kẻ tấn công thường bắt đầu liên hệ nạn nhân bằng điện thoại hoặc tin nhắn. Chúng thu thập trước thông tin cá nhân để tăng tính thuyết phục, rồi đóng giả nhân viên ngân hàng, nhà cung cấp dịch vụ điện lực hoặc tổ chức quen thuộc khác nhằm lừa người dùng làm theo hướng dẫn.
Mục tiêu của cuộc gọi ban đầu không phải là chiếm thẻ ngay lập tức mà để thuyết phục nạn nhân cài đặt một ứng dụng được giới thiệu là “công cụ hỗ trợ” hoặc “ứng dụng xác minh”. Khi nạn nhân tin tưởng và cài app, kẻ gian sẽ có cửa để triển khai giai đoạn tấn công tiếp theo.
Lột mặt nạ của ứng dụng độc hại
Sau khi cài ứng dụng theo chỉ dẫn, nạn nhân có thể vô tình trao nhiều quyền cho phần mềm đó. Các mã độc tấn công có thể vận hành qua công cụ điều khiển từ xa (Remote Access Tool) như SpyNote để lấy quyền kiểm soát thiết bị. Khi đã có quyền, kẻ gian có thể cài hoặc kích hoạt module chuyên xử lý dữ liệu NFC.
Điểm quan trọng: mã độc không chỉ theo dõi nội dung trên màn hình mà còn có thể can thiệp vào quá trình giao tiếp không tiếp xúc (contactless) giữa thẻ ngân hàng và thiết bị thanh toán.
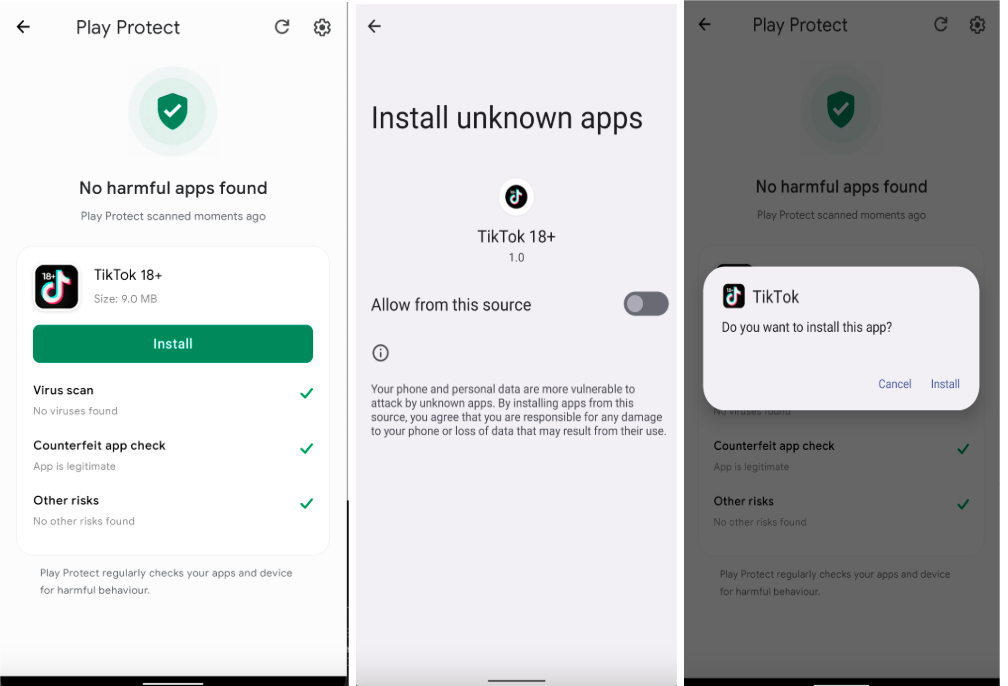
Ứng dụng giả mạo TikTok có chứa mã độc nhằm theo dõi, đánh cắp thông tin người dùng. (Ảnh: SecurityAffairs)
NFC relay hoạt động như thế nào — vì sao nguy hiểm hơn cách cũ?
Khác với hành vi lấy trộm thẻ vật lý hay sao chép thông tin bằng máy skimming, tấn công theo kiểu NFC relay chuyển tiếp dữ liệu giao tiếp giữa thẻ và thiết bị khác thông qua hạ tầng do kẻ gian điều khiển. Về cơ bản, kẻ tấn công sử dụng hai thiết bị: một “đầu đọc” ở gần thẻ của nạn nhân và một “thiết bị giả” đóng vai trò thiết bị thanh toán ở nơi khác.
Dữ liệu luân chuyển qua kênh điều khiển của tin tặc, cho phép giao dịch không tiếp xúc xảy ra dù thẻ đang nằm trong tay chủ thẻ. Do đó, kẻ gian không cần trực tiếp chiếm đoạt thẻ hay sao chép toàn bộ thông tin để thực hiện thanh toán.
Bằng chứng cho thấy quy mô vấn đề
Nhóm chuyên gia an ninh mạng Group-IB đã ghi nhận sự phát triển của hệ sinh thái tội phạm sử dụng công cụ NFC relay: họ phát hiện hơn 54 tệp tin .APK liên quan tới các chiến dịch này. Con số này cho thấy mã độc kiểu NFC đang được phát triển, đóng gói và phân phối một cách ngày càng chuyên nghiệp.
Quyền hệ thống nào bị lạm dụng và cần cảnh giác
Một số quyền trên Android nếu được cấp vô tội vạ có thể khiến mã độc thao túng thiết bị dễ dàng hơn. Trong đó, quyền Trợ năng (Accessibility), quyền quản trị thiết bị (Device admin), quyền đọc tin nhắn và quyền vẽ lên ứng dụng khác (overlay) là nhóm quyền thường bị kẻ gian khai thác để giám sát thao tác, chặn mã xác thực hoặc điều khiển giao diện ngân hàng để lừa người dùng.
Chính vì vậy, bất kỳ yêu cầu bất thường nào từ người gọi về việc cần cài app và cấp quyền cao cho ứng dụng đều là dấu hiệu đáng ngờ.
Những hành động phòng ngừa cần thực hiện ngay
- Không cài file .APK từ tin nhắn, email hoặc đường link do người lạ gửi; ưu tiên tải ứng dụng qua kho chính thức của hệ điều hành.
- Không làm theo hướng dẫn của người tự xưng là nhân viên ngân hàng khi họ yêu cầu cài app để “xác minh”, “hủy giao dịch”, “nâng cấp bảo mật” hoặc “xử lý khoản vay”; thay vào đó, chủ động gọi lại số chính thức trên website hoặc ứng dụng ngân hàng.
- Không cấp quyền Trợ năng, quyền quản trị thiết bị hoặc quyền đọc tin nhắn cho ứng dụng nếu mục đích sử dụng không rõ ràng.
- Luôn kiểm tra nguồn ứng dụng: tên nhà phát triển, đánh giá, số lượt tải và quyền truy cập mà app yêu cầu trước khi cài.
Phải làm gì nếu đã lỡ cài ứng dụng đáng ngờ?
Nếu bạn đã cài ứng dụng dưới sự hướng dẫn của người lạ, tuyệt đối không tiếp tục thực hiện các thao tác liên quan tới ngân hàng hoặc cung cấp thông tin thẻ. Thực hiện các bước sau:
- Ngắt ngay các thao tác tài chính và liên hệ ngân hàng qua kênh chính thức để thông báo, khóa thẻ hoặc tạm dừng các dịch vụ thanh toán có nguy cơ bị lợi dụng.
- Kiểm tra và thu hồi các quyền bất thường mà ứng dụng đã được cấp, đặc biệt là quyền Trợ năng, quyền đọc tin nhắn, quyền overlay hoặc quyền quản trị thiết bị.
- Nếu ứng dụng không gỡ theo cách thông thường, khởi động thiết bị ở chế độ an toàn để xóa ứng dụng. Nếu vẫn không thể, cân nhắc khôi phục cài đặt gốc.
- Đổi mật khẩu các tài khoản quan trọng trên một thiết bị khác đã được xác định là an toàn và theo dõi lịch sử giao dịch để phát hiện sớm hoạt động bất thường.
- Không tiếp tục làm theo hướng dẫn của người gọi, kể cả khi họ dùng lý do khẩn cấp hoặc tự xưng là nhân viên ngân hàng.
Ai dễ trở thành mục tiêu?
Mọi người dùng dịch vụ ngân hàng điện tử đều có thể là mục tiêu, nhưng kẻ gian thường chọn những nạn nhân dễ tin người hoặc có hành vi tải ứng dụng không rõ nguồn gốc. Người sử dụng thiết bị Android có xu hướng rủi ro hơn nếu họ cài file APK bên ngoài kho chính thức hoặc cấp quyền hệ thống một cách dễ dàng.
Các dấu hiệu nhận biết cuộc gọi/tin nhắn lừa đảo
Một vài dấu hiệu giúp bạn đánh giá mức độ đáng tin cậy của cuộc gọi hoặc tin nhắn:
- Người gọi yêu cầu cài app ngay lập tức và hướng dẫn từng bước cài đặt file .APK.
- Yêu cầu cấp quyền cao cho ứng dụng không phù hợp với chức năng được mô tả.
- Họ thúc ép xử lý “khẩn cấp” để tránh cho bạn có thời gian kiểm chứng thông tin.
- Cuộc gọi hoặc tin nhắn yêu cầu bạn cung cấp mã OTP, mật khẩu, hoặc thông tin thẻ sau khi cài app.
Ghi nhớ những điều quan trọng
NFC là công nghệ tiện lợi nhưng cũng có thể bị lợi dụng khi thiết bị đã rơi vào tay mã độc. Phòng ngừa là biện pháp hiệu quả nhất: không tải ứng dụng từ nguồn lạ, xác thực danh tính người gọi qua kênh chính thức và hạn chế cấp quyền hệ thống cho app. Nếu nghi ngờ đã bị nhiễm, hành động nhanh — liên hệ ngân hàng, thu hồi quyền và xoá ứng dụng — sẽ giảm nguy cơ tổn thất.
Câu hỏi thường gặp (FAQ)
Mã độc NFC có thực hiện giao dịch mà không cần mã OTP?
Trong kịch bản relay, kẻ gian có thể kích hoạt giao dịch không tiếp xúc bằng dữ liệu truyền qua kênh điều khiển; việc có yêu cầu OTP hay không phụ thuộc vào loại giao dịch và cơ chế bảo mật của hệ thống thanh toán, do đó luôn cần theo dõi lịch sử giao dịch và liên hệ ngân hàng khi nghi ngờ.
Nếu ứng dụng không cho gỡ, có cách nào an toàn để xử lý không?
Bắt đầu bằng cách khởi động thiết bị ở chế độ an toàn và gỡ app, nếu không thực hiện được thì sao lưu dữ liệu cần thiết và khôi phục cài đặt gốc; đồng thời thông báo cho ngân hàng nếu bạn đã đăng nhập tài khoản hay cung cấp thông tin thẻ.
Quyền Trợ năng nguy hiểm ở điểm nào?
Quyền Trợ năng cho phép ứng dụng đọc và điều khiển giao diện, có thể bị lạm dụng để chặn mã xác thực, thao túng màn hình ngân hàng và ghi nhận thao tác của người dùng, vì vậy chỉ cấp cho ứng dụng đáng tin cậy từ nguồn chính thức.
Kết luận: mối đe dọa từ mã độc khai thác NFC kết hợp social engineering là có thật và đang phát triển. Tỉnh táo trước cuộc gọi lạ, hạn chế cài ứng dụng ngoài kho chính thức, và hành động nhanh khi nghi ngờ nhiễm mã độc sẽ là hàng rào bảo vệ hiệu quả nhất cho tài khoản và thẻ của bạn.
Để mở rộng hiểu biết về lựa chọn mua điện thoại và đánh giá cấu hình trước khi xuống tiền, bạn có thể đọc thêm bài viết về bảng tổng hợp giá và cấu hình POCO F9 Ultra — bài viết giúp bạn nắm nhanh biến động giá và cấu hình chính trước khi quyết định.
Nếu bạn quan tâm đến nguyên nhân đẩy giá thiết bị cao hơn so với kỳ vọng ban đầu, bài phân tích mổ xẻ nguyên nhân tăng giá POCO F9 Ultra sẽ cung cấp góc nhìn về chi phí và tác động tới người tiêu dùng.
Với những ai muốn biết chi tiết cấu hình, dung lượng pin và khả năng tối ưu hiệu năng của POCO F9 Ultra khi bán chính hãng, hãy tham khảo bài viết phân tích cấu hình và pin POCO F9 Ultra tại Việt Nam để có thông tin đầy đủ trước khi so sánh thiết bị.
Lưu ý kỹ thuật: Nội dung mang tính tham khảo kỹ thuật, không thay thế tư vấn chuyên môn IT. Vui lòng đối chiếu nguồn và kiểm chứng trước khi triển khai.