Lỗ hổng Screen Sharing trên macOS: cách kẻ tấn công chiếm quyền root và cách tự bảo vệ
admin
09 Th9, 2026
Lỗ hổng Screen Sharing trên macOS: cách kẻ tấn công chiếm quyền root và cách tự bảo vệ
Một lỗ hổng trong tính năng Screen Sharing của macOS đã được khai thác thực tế, cho phép kẻ tấn công leo thang quyền đến mức root và cài phần mềm đào tiền ảo Monero lên máy nạn nhân. Bài viết này giải thích bản chất lỗi, ai có nguy cơ nhất, cách tấn công diễn ra, và những bước bảo vệ mà người dùng Mac có thể thực hiện ngay.
Vấn đề nằm ở đâu: lỗi xác thực của Screen Sharing
Lỗi mang mã CVE-2026-65400 xuất phát từ cách Screen Sharing xử lý bước xác thực. Do sai sót trong quản lý trạng thái đăng nhập, phiên bản macOS chưa được vá có thể cho phép một kết nối Screen Sharing mà không cần mật khẩu hợp lệ. Apple đã phát hành bản vá vào ngày 6/8 cho ba nhánh hệ điều hành: macOS Tahoe 26.6.1, Sequoia 15.7.9 và Sonoma 14.8.9. Người phát hiện và báo cáo lỗ hổng là nhà nghiên cứu Alfredo Pesoli thuộc nhóm Bynario.
Mặc dù mô tả của Apple đơn giản là “cải thiện quản lý trạng thái”, hệ quả thực tế lại cho thấy lỗ hổng này có thể bị khai thác để đạt tới quyền root — tức quyền cao nhất trên hệ thống macOS.
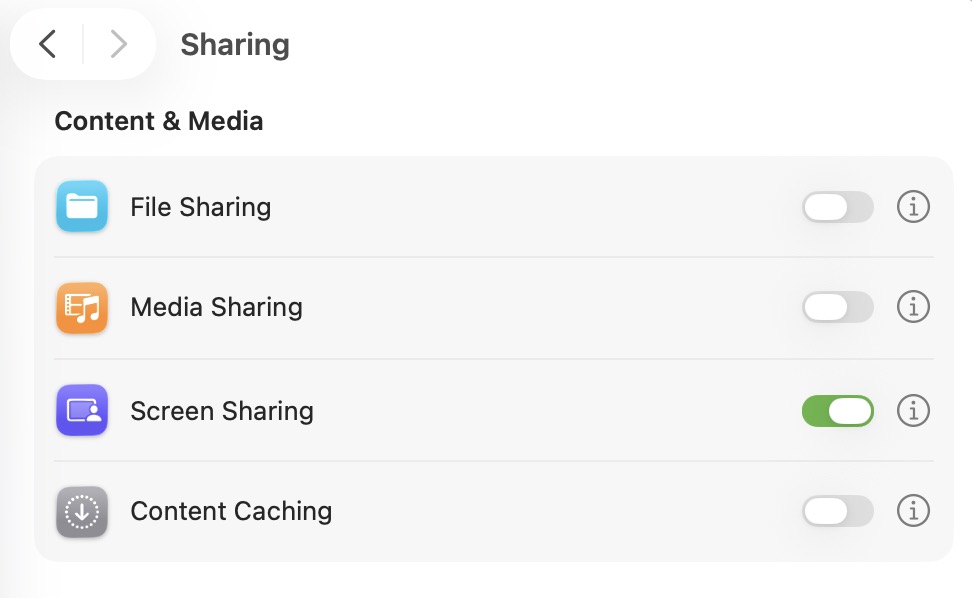
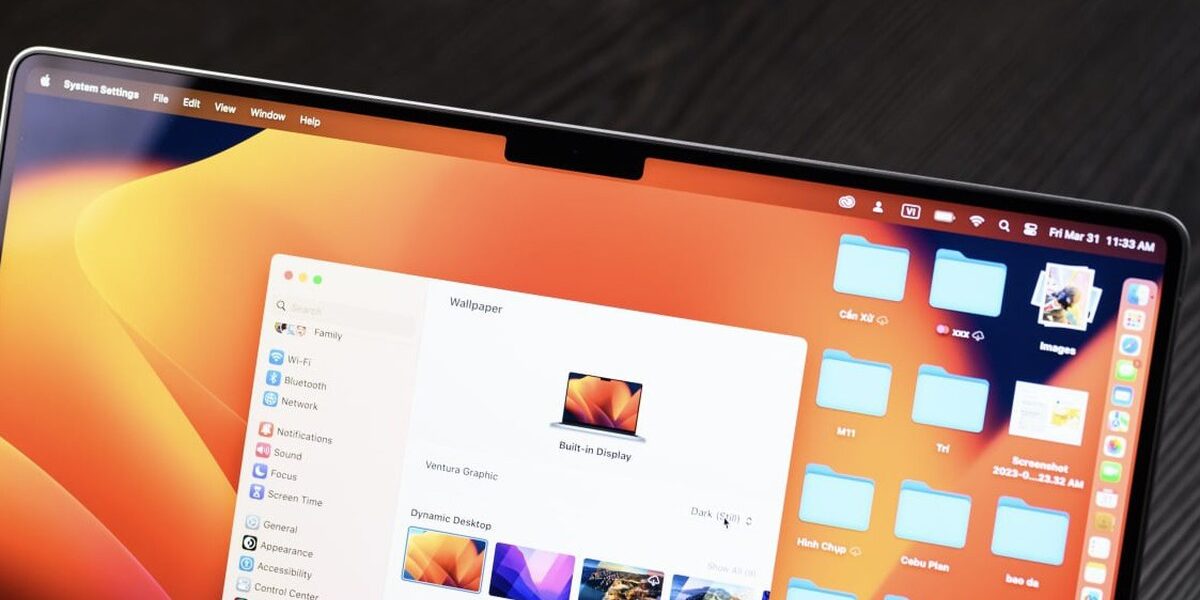
Giao diện System Settings mục Sharing trên macOS, nơi bật/tắt Screen Sharing
Ai dễ trở thành nạn nhân?
Điều kiện cơ bản để lỗ hổng bị lợi dụng không phức tạp: máy Mac phải bật Screen Sharing, và cổng mặc định của dịch vụ này — 5900 — phải lộ ra Internet. Tình huống phổ biến là người dùng cấu hình chuyển tiếp cổng (port forwarding) trên router để truy cập máy từ xa; nếu cổng 5900 được mở, kẻ xấu có thể quét và tìm kết nối dễ tấn công.
Cơ quan An ninh mạng Quốc gia Hà Lan (NCSC-NL) đã xác nhận có các cuộc tấn công thực tế, trong đó máy Mac bị chiếm quyền root và kẻ tấn công cài phần mềm đào tiền ảo Monero. Dấu hiệu nghiêm trọng hơn là mã khai thác thử nghiệm (proof-of-concept) đã xuất hiện công khai trên mạng, làm giảm rào cản kỹ thuật cho những kẻ đe doạ ngoài tay chuyên sâu.
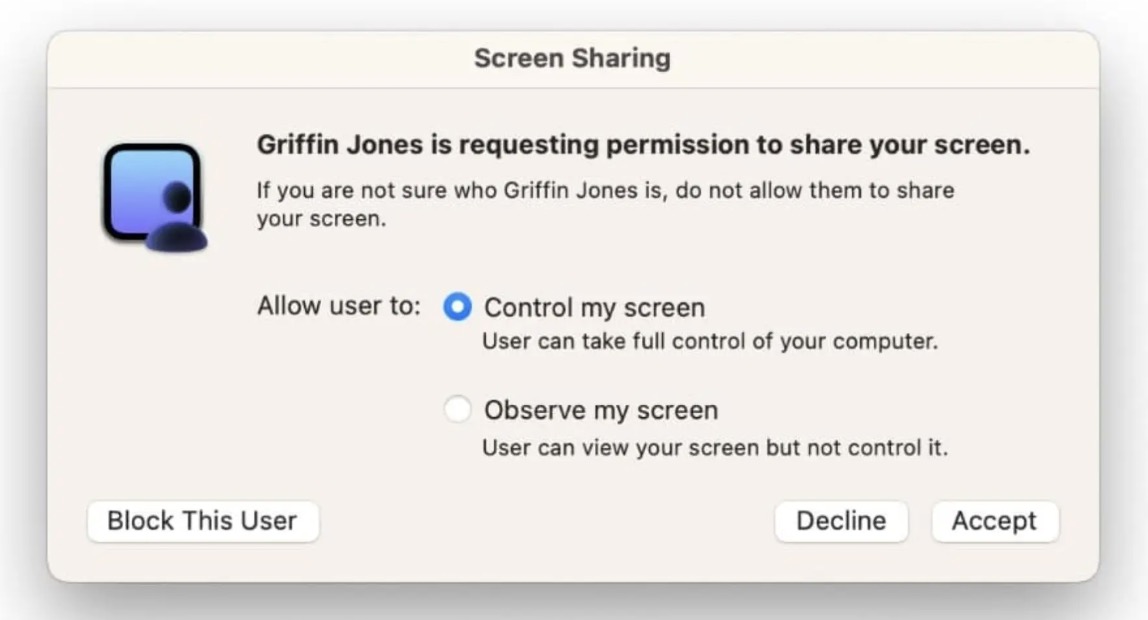
Theo một nhà nghiên cứu sử dụng bút danh @osxreverser, người này đã quét và báo cáo tìm thấy khoảng 40.000 máy Mac bật Screen Sharing lộ ra Internet, trong đó gần một nửa có thể bị khai thác qua lỗ hổng. Đây là con số do cá nhân công bố và chưa có xác nhận độc lập từ các tổ chức khác.
Tại sao mức độ rủi ro tăng mạnh — từ CVSS 7.1 lên 9.8
Lúc đầu, lỗ hổng được gán điểm CVSS 7.1 — mức “cao” nhưng chưa cực kỳ khẩn cấp. Tuy nhiên, Cơ quan An ninh mạng Mỹ (CISA) đã điều chỉnh đánh giá rất nhanh: vào ngày 14/8, CISA nâng điểm lên 9.8 (gần như điểm tối đa) và thay đổi cách mô tả — từ “cần một số quyền hạn nhất định” sang “không cần quyền hạn nào để khai thác”, và từ “khó tự động hóa” sang “có thể tự động hóa hàng loạt”.
Sự thay đổi này trong vòng 8 ngày cho thấy các phân tích ban đầu có thể đã đánh giá thấp nguy cơ. Khi một lỗ hổng được xác định là có thể khai thác tự động và không cần điều kiện phức tạp, quy mô nguy cơ tăng lên rất nhanh vì kẻ tấn công có thể viết mã chạy hàng loạt để quét và lây nhiễm.
Hậu quả khi máy bị chiếm quyền root
Quyền root cung cấp toàn quyền truy cập vào hệ thống. Theo báo cáo, kẻ tấn công sau khi chiếm quyền có thể:
- cài đặt phần mềm đào tiền ảo như Monero;
- đọc và chỉnh sửa dữ liệu trên máy;
- cài thêm phần mềm độc hại khác;
- truy cập hoặc đánh cắp thông tin đăng nhập được lưu trên máy.
Như vậy, ngoài việc máy bị lợi dụng để đào tiền ảo làm giảm hiệu suất, hậu quả đối với người dùng có thể là mất dữ liệu, lộ thông tin nhạy cảm, hoặc thiết bị trở thành cửa hậu cho các tấn công tiếp theo.
Những bước cần làm ngay để giảm rủi ro
Nếu bạn sử dụng Mac, đây là các biện pháp được khuyến nghị dựa trên thông tin có sẵn:
- Cập nhật hệ điều hành: Nâng cấp lên một trong các bản vá do Apple phát hành — macOS Tahoe 26.6.1, Sequoia 15.7.9 hoặc Sonoma 14.8.9 — nếu thiết bị của bạn chưa cập nhật.
- Tắt Screen Sharing tạm thời: Với máy chưa thể cập nhật ngay, hãy vô hiệu hóa Screen Sharing bằng cách vào System Settings > General > Sharing và gạt công tắc Screen Sharing sang tắt.
- Kiểm tra cổng 5900: Xem lại cấu hình router để đảm bảo cổng 5900 không được mở ra Internet. Người dùng thường mở port này để remote mà không dùng biện pháp an toàn hơn; nếu cần truy cập từ xa, cân nhắc các lựa chọn an toàn hơn.
- Dùng VPN thay vì mở cổng trực tiếp: Thay vì cấu hình chuyển tiếp cổng, sử dụng VPN giúp tạo kết nối an toàn vào mạng nội bộ và giảm nguy cơ lộ dịch vụ quản trị ra Internet.
Những bước trên phù hợp cho cả người dùng cá nhân lẫn quản trị viên hệ thống muốn giảm ngay khả năng bị xâm nhập.
Sự khác nhau trong cách phản ứng của các cơ quan an ninh
Một điểm đáng lưu ý là dù NCSC-NL xác nhận có khai thác thực tế trên nhiều hệ thống và cảnh báo công khai, lỗ hổng này vẫn chưa xuất hiện trong danh mục các lỗ hổng đang bị khai thác chính thức (Known Exploited Vulnerabilities – KEV) của CISA tại thời điểm thông tin được tổng hợp. Điều này phản ánh thực tế là quy trình xác minh, phân loại và cập nhật danh mục cảnh báo có thể không đồng bộ giữa các cơ quan và vùng lãnh thổ.
Với người dùng, điều này nhắc chúng ta rằng không nên chờ đợi mọi danh mục cảnh báo quốc tế đều phản ánh cùng một trạng thái trước khi hành động: nếu có bằng chứng khai thác thực tế và bản vá đã được phát hành, cập nhật và tắt dịch vụ rủi ro là cách an toàn hơn.
FAQ — Trả lời nhanh những câu hỏi phổ biến
Làm sao biết máy tôi có bật Screen Sharing?
Vào System Settings > General > Sharing để kiểm tra. Nếu công tắc Screen Sharing đang ở vị trí bật thì dịch vụ đang hoạt động.
Bản vá của Apple đã được phát hành cho những phiên bản nào?
Apple phát hành bản vá cho macOS Tahoe 26.6.1, Sequoia 15.7.9 và Sonoma 14.8.9.
Nếu tôi không thể cập nhật ngay thì phải làm gì?
Trong trường hợp chưa cập nhật được, tắt Screen Sharing trong Settings và đảm bảo cổng 5900 không mở ra Internet; nếu cần truy cập từ xa, cân nhắc dùng VPN.
Việc mở port 5900 có thực sự nguy hiểm?
Cổng 5900 là cổng mặc định cho Screen Sharing; nếu nó lộ ra Internet và máy có lỗ hổng, kẻ tấn công có thể quét và cố gắng khai thác để chiếm quyền.
Kết luận: ưu tiên cập nhật và hạn chế dịch vụ công khai
Lỗ hổng CVE-2026-65400 nhắc lại một nguyên tắc đơn giản nhưng quan trọng: bất cứ dịch vụ điều khiển từ xa nào khi được mở ra Internet đều tiềm ẩn rủi ro, đặc biệt nếu xuất hiện lỗi xử lý xác thực. Khi có bản vá, nâng cấp là biện pháp triệt để nhất; nếu chưa thể nâng cấp, tắt dịch vụ và tránh mở cổng trực tiếp ra Internet là cách giảm thiểu đáng kể nguy cơ. Với bằng chứng đã có về các vụ khai thác thực tế và mã PoC công khai, việc chủ động bảo vệ thiết bị của bạn là việc nên làm ngay.
—
Để mở rộng hiểu biết về các thiết bị gia dụng thông minh có thể đặt sát tường và công nghệ lọc không khí tích hợp AI, bạn có thể tham khảo bài viết máy lọc không khí LG PuriCare WallFit đặt sát tường và tính năng AI quản lý khí, bài viết phân tích thiết kế hút trước, luồng gió kép và những lưu ý khi sử dụng.
Nếu bạn quan tâm tới các thiết bị chơi game và muốn biết chi tiết về bàn phím esports cấu hình thấp hỗ trợ switch quang học analog và polling siêu cao, hãy đọc thêm tại Razer Huntsman V3 Pro low-profile với polling 8KHz và switch quang học analog để so sánh tính năng và trải nghiệm.
Nếu những tin rò rỉ về sản phẩm Apple làm bạn băn khoăn về xu hướng thiết kế và tác động tới giá bán, bài phân tích rò rỉ Apple Watch Series 12 quay lại vỏ gốm và hệ quả dành cho thị trường sẽ cho bạn góc nhìn sâu hơn về ý nghĩa của việc sử dụng trở lại vật liệu ceramic.
Lưu ý kỹ thuật: Nội dung mang tính tham khảo kỹ thuật, không thay thế tư vấn chuyên môn IT. Vui lòng đối chiếu nguồn và kiểm chứng trước khi triển khai.